నెదర్లాండ్స్లో సైబర్ సెక్యూరిటీ సంఘటనల నివేదన విధులను సైబర్ సెక్యూరిటీ చట్టం ( సైబర్బెవీలింగ్స్వెట్ , Cbw) నియంత్రిస్తుంది. ఈ చట్టం 15 ఆగస్టు 2026న అమల్లోకి వచ్చి, నెట్వర్క్ మరియు సమాచార వ్యవస్థల భద్రతా చట్టం ( వెట్ బెవీలింగ్ నెట్వర్క్-ఎన్ ఇన్ఫర్మేషన్సిస్టెమెన్ , Wbni) స్థానంలోకి వచ్చింది. ఈ చట్టం పరిధిలోకి వచ్చే సంస్థలు ఒక ముఖ్యమైన సంఘటనను గుర్తించిన 24 గంటలలోపు నివేదించాలి, 72 గంటలలోపు పూర్తి నోటిఫికేషన్తో దానిని అనుసరించాలి మరియు ఒక నెలలోపు తుది నివేదికను సమర్పించాలి. నివేదికలు నేషనల్ సైబర్ సెక్యూరిటీ సెంటర్ (NCSC) పోర్టల్ ద్వారా వెళ్తాయి, అది వాటిని సంబంధిత CSIRTకి మరియు సమర్థ పర్యవేక్షకుడికి పంపుతుంది.
Cbw, NIS2 నిర్దేశికను అమలు చేస్తుంది మరియు క్రిటికల్ ఎంటిటీస్ రెసిలెన్స్ యాక్ట్ ( Wet weerbaarheid kritieke entiteiten , Wwke) తో పాటుగా వచ్చింది. ఈ యాక్ట్, CER నిర్దేశికను అమలు చేస్తుంది మరియు క్లిష్టమైన సంస్థలుగా నియమించబడిన సుమారు ఐదు వందల సంస్థలపై భౌతిక స్థితిస్థాపకత మరియు రిపోర్టింగ్ బాధ్యతలను విధిస్తుంది. NIS2 మరియు డచ్ సైబర్సెక్యూరిటీ యాక్ట్కు సంబంధించిన మా విస్తృత గైడ్ , జాగ్రత్త వహించాల్సిన బాధ్యతను పూర్తిగా వివరిస్తుంది; ఈ ఆర్టికల్, రిపోర్టింగ్ విధానం పరిధిలోకి ఎవరు వస్తారు, ఒక సంఘటన ఎప్పుడు ఆ పరిమితిని దాటుతుంది, ఏ నివేదికలు ఎప్పుడు ఇవ్వాలి, ఏ అధికార సంస్థ వాటిని స్వీకరిస్తుంది, మరియు GDPR లేదా DORA కింద మీకు ఇప్పటికే ఉన్న నోటిఫికేషన్ బాధ్యతలతో ఈ బాధ్యత ఎలా పరస్పరం పనిచేస్తుంది అనే విషయాలను వివరిస్తుంది.
రిపోర్టింగ్ విధి ఏ సంస్థలను వర్తిస్తుంది
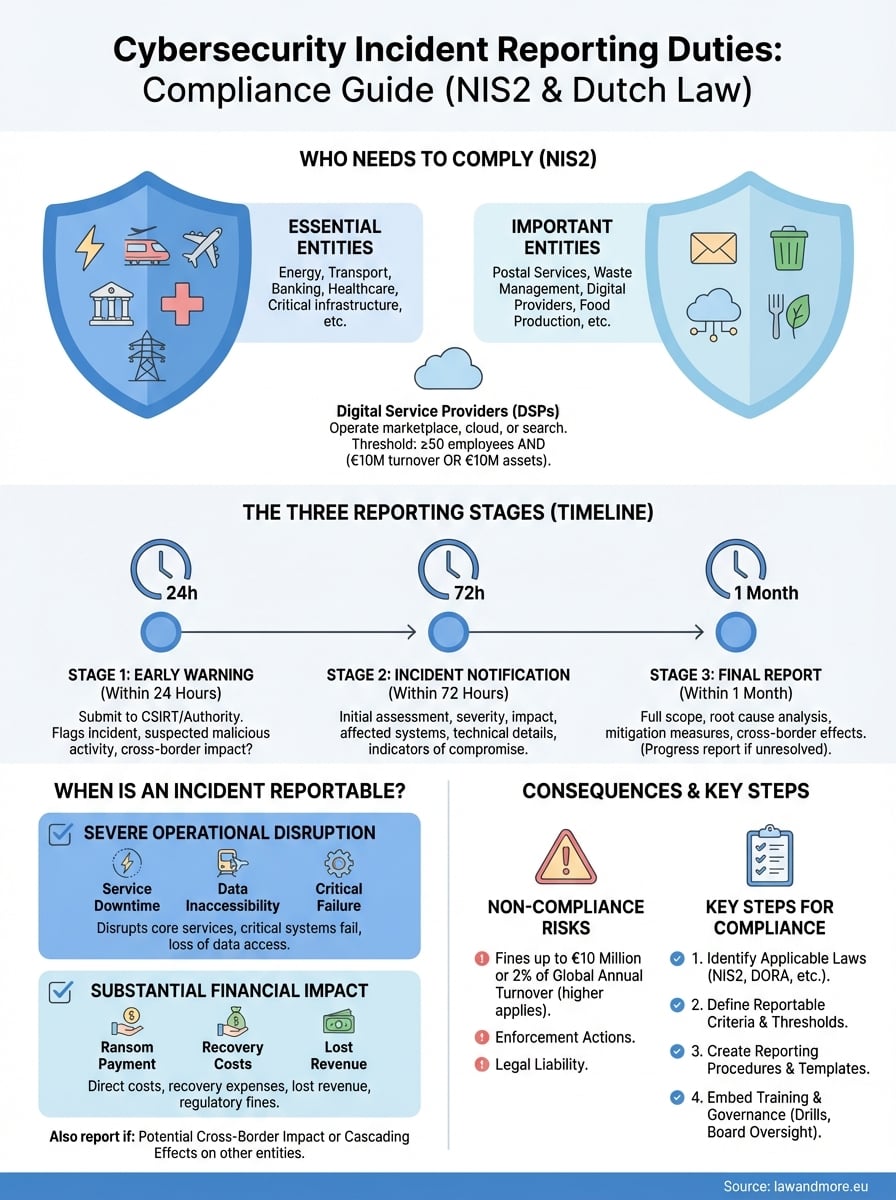
Cbw పద్దెనిమిది రంగాలలోని అత్యవసర మరియు ముఖ్యమైన సంస్థలకు వర్తిస్తుంది. అత్యవసర సంస్థలలో ఇంధనం, రవాణా, బ్యాంకింగ్, ఆర్థిక మార్కెట్ మౌలిక సదుపాయాలు, ఆరోగ్యం, త్రాగునీరు, మురుగునీరు, డిజిటల్ మౌలిక సదుపాయాలు, ICT సేవా నిర్వహణ, ప్రభుత్వ పరిపాలన మరియు అంతరిక్షం ఉన్నాయి. ముఖ్యమైన సంస్థలలో తపాలా మరియు కొరియర్ సేవలు, వ్యర్థాల నిర్వహణ, రసాయనాలు మరియు ఆహార పదార్థాల తయారీ, వైద్య పరికరాలు, కంప్యూటర్లు మరియు వాహనాల తయారీ, ఆన్లైన్ మార్కెట్ప్లేస్లు, సెర్చ్ ఇంజన్లు మరియు సోషల్ ప్లాట్ఫారమ్ల వంటి డిజిటల్ ప్రొవైడర్లు, మరియు పరిశోధనా సంస్థలు ఉన్నాయి.

సాధారణంగా ఒక రంగంలో వర్గీకరణను దాని పరిమాణమే నిర్ణయిస్తుంది. ఒక అత్యవసర రంగంలోని పెద్ద సంస్థలు అత్యవసర సంస్థలుగా, మధ్యస్థాయి సంస్థలు ముఖ్యమైన సంస్థలుగా పరిగణించబడతాయి, మరియు మధ్యస్థాయి పరిమితి కంటే తక్కువ పరిమాణంలో ఉన్న సంస్థలు సాధారణంగా ఈ చట్టం పరిధిలోకి రావు. ఆ పరిమాణ నియమానికి మినహాయింపులు ఉన్నాయి: DNS సేవల ప్రదాతలు, టాప్-లెవల్ డొమైన్ రిజిస్ట్రీలు, ట్రస్ట్ సర్వీస్ ప్రొవైడర్లు, పబ్లిక్ ఎలక్ట్రానిక్ కమ్యూనికేషన్ నెట్వర్క్లు మరియు సేవల ప్రదాతలు, మరియు ప్రభుత్వ పరిపాలనలోని కొన్ని భాగాలు వాటి పరిమాణంతో సంబంధం లేకుండా ఈ చట్టం పరిధిలోకి వస్తాయి. అలాగే, సమాజానికి అత్యంత కీలకమైన సేవను అందించే ఏకైక సంస్థలు లేదా ఆ సేవకు అంతరాయం కలిగితే గణనీయమైన ప్రభావం చూపే సంస్థలు కూడా ఈ చట్టం పరిధిలోకి వస్తాయి. మీరు అత్యవసర సంస్థ అయినా లేదా ముఖ్యమైన సంస్థ అయినా, అది రిపోర్టింగ్ గడువులను మార్చదు; అది పర్యవేక్షణ తీవ్రతను మరియు జరిమానాపై గరిష్ట పరిమితిని మారుస్తుంది.
రిపోర్టింగ్ కంటే ముందు రిజిస్ట్రేషన్ జరుగుతుంది
Cbw పరిధిలోకి వచ్చే సంస్థ, NCSC నిర్వహించే జాతీయ సంస్థల రిజిస్టర్లో తనను తాను నమోదు చేసుకోవాలి. అందులో, ఇతర విషయాలతో పాటు, తన రంగం, సంఘటనల కోసం సంప్రదించాల్సిన వివరాలు మరియు తాను బాధ్యత వహించే ఇంటర్నెట్ డొమైన్ పేర్లను పేర్కొనాలి. నమోదు అనేది మొదటి సంఘటన జరిగే వరకు వేచి ఉండగలిగే ఒక లాంఛనం కాదు: మీరు ఎవరో CSIRT మరియు పర్యవేక్షకుడికి ఈ రిజిస్టర్ ద్వారానే తెలుస్తుంది, మరియు పోర్టల్ ద్వారా నివేదించాలంటే మీరు అందులో ఉన్నారని భావించబడుతుంది. నమోదు చేయబడిన వివరాలలో ఏవైనా మార్పులు ఉంటే, వాటిని సంబంధిత అధికారులకు తెలియజేయాలి.
రిజిస్ట్రేషన్తో పాటు, ఈ చట్టం జాగ్రత్త వహించాల్సిన బాధ్యతను విధిస్తుంది. సంస్థలు తమ నెట్వర్క్ మరియు సమాచార వ్యవస్థలకు ఎదురయ్యే ప్రమాదాలకు వ్యతిరేకంగా తగిన మరియు అనుపాత సాంకేతిక, కార్యాచరణ మరియు సంస్థాగత చర్యలను తీసుకోవాలి. ఈ ప్రమాదాలు సైబర్సెక్యూరిటీ డిక్రీ ( సైబర్బెవీలింగ్స్బెస్లూయిట్ ) మరియు మంత్రిత్వ శాఖ నియమాలలో మరింతగా వివరించబడ్డాయి. ఈ చట్టం బాధ్యతను ఉన్నత స్థాయిలో ఉంచుతుంది: నిర్వహణ సంస్థ ప్రమాద-నిర్వహణ చర్యలను ఆమోదిస్తుంది, వాటిని పాటించడానికి జవాబుదారీగా ఉంటుంది మరియు సైబర్సెక్యూరిటీ ప్రమాదాలపై శిక్షణను తప్పనిసరిగా అనుసరించాలి. ఆ జవాబుదారీతనం పాత Wbniతో ఉన్న ఆచరణాత్మక వ్యత్యాసాలలో ఒకటి, మరియు ఇది IT ప్రశ్నకు బదులుగా పాలనకు సంబంధించిన ప్రశ్న. ఇది సైబర్సెక్యూరిటీ యొక్క క్రిమినల్-చట్టపరమైన అంశంతో పాటుగా ఉంటుంది, దీనికి సైబర్క్రైమ్ III చట్టంపై మా గమనిక ప్రారంభ బిందువు. ఒక డచ్ వ్యాపారం పరిగణనలోకి తీసుకోవాల్సిన కంప్లయన్స్ ఫ్రేమ్వర్క్లపై మా అవలోకనం దీనిని సందర్భోచితంగా వివరిస్తుంది.
ఒక సంఘటన నివేదించదగినదిగా మారినప్పుడు
ఏదో ఒక సంఘటన కాదు, ఒక ముఖ్యమైన సంఘటనే ప్రేరకం. ఒక సంఘటన ముఖ్యమైనదని అప్పుడు అంటారు, ఎప్పుడైతే అది సంబంధిత సంస్థకు సేవల కార్యకలాపాలలో తీవ్రమైన అంతరాయాన్ని లేదా ఆర్థిక నష్టాన్ని కలిగిస్తుందో లేదా కలిగించగలదో, లేదా అది గణనీయమైన భౌతిక లేదా అభౌతిక నష్టాన్ని కలిగించడం ద్వారా ఇతర సహజ లేదా చట్టపరమైన వ్యక్తులను ప్రభావితం చేసిందో లేదా ప్రభావితం చేయగలదో అప్పుడు. దర్యాప్తు పూర్తయినప్పటి నుండి కాదు, సంఘటనను గుర్తించినప్పటి నుండి కాలపరిమితి ప్రారంభమవుతుంది, కాబట్టి మొదటి నిర్ణయాన్ని అసంపూర్ణ సమాచారం ఆధారంగానే తీసుకోవలసి ఉంటుంది.

చట్టబద్ధమైన ప్రమాణం విస్తృతమైనది కాబట్టి, రంగాల వారీ పరిమితులు మరియు మార్గదర్శకాలు దానిని పూర్తి చేస్తాయి. ప్రాముఖ్యతను అంచనా వేయడంలో ముఖ్యమైన ప్రశ్నలు ఏవంటే: సేవ ఎంతకాలంగా మరియు ఎంత మంది గ్రహీతలకు అందుబాటులో లేకుండా పోయింది, అనధికారికంగా డేటా యాక్సెస్ చేయబడిందా లేదా మార్చబడిందా మరియు ఏ వర్గాలలో, దాని ప్రభావాలు ఇతర సభ్య దేశాలకు చేరుతున్నాయా, ఈ సంఘటన మీరు ఇతర ఆవశ్యక లేదా ముఖ్యమైన సంస్థలకు అందించే సేవలకు అంతరాయం కలిగిస్తుందా, మరియు పునరుద్ధరణకు ఎంత సమయం పడుతుందని అంచనా వేయబడింది. పర్యవసాన ప్రభావాలు కూడా వాటికవే ముఖ్యమైనవి: ఒక క్లౌడ్ ప్రొవైడర్ యొక్క ఉల్లంఘన ఒక ఆసుపత్రికి అంతరాయం కలిగిస్తే, అది కేవలం తన సొంత నష్టాల ఆధారంగానే కాకుండా, ఆ అంతరాయం ఆధారంగా కూడా నివేదిస్తుంది.
బహిరంగ నిబంధనకు వివేకవంతమైన ప్రతిస్పందన ఏమిటంటే, ఏదైనా జరగడానికి ముందే మీ స్వంత పరిమితి ఎక్కడ ఉందో వ్రాసుకోవడం. స్థిరంగా వర్తింపజేసి, నమోదు చేసిన ఒక చిన్న అంతర్గత వర్గీకరణ ప్రమాణం, ఒక నిర్దిష్ట సంఘటనను ఎందుకు నివేదించలేదని పర్యవేక్షకుడు తరువాత అడిగినప్పుడు, కార్యాచరణ సహాయంగా మరియు సద్భావనకు సాక్ష్యంగా కూడా ఉపయోగపడుతుంది.
మూడు నివేదికలు మరియు వాటి గడువులు
నివేదించే విధి దశలవారీగా ఉంటుంది. ఒక ముఖ్యమైన సంఘటన గురించి మీకు తెలిసిన 24 గంటలలోపు, ఆ సంఘటన చట్టవిరుద్ధమైన లేదా దురుద్దేశపూర్వక చర్యల వల్ల జరిగిందని అనుమానిస్తున్నారా మరియు దానికి సరిహద్దులు దాటి ప్రభావం చూపే అవకాశం ఉందా అనే విషయాలను పేర్కొంటూ మీరు ఒక ముందస్తు హెచ్చరికను సమర్పించాలి. 72 గంటలలోపు మీరు సంఘటన నోటిఫికేషన్ను సమర్పించాలి. ఇది, సంఘటన యొక్క ప్రాథమిక అంచనా, దాని తీవ్రత మరియు ప్రభావం, మరియు అందుబాటులో ఉన్నచోట, రాజీ సూచికలతో ముందస్తు హెచ్చరికను నవీకరిస్తుంది. సంఘటన నోటిఫికేషన్ ఇచ్చిన ఒక నెలలోపు మీరు తుది నివేదికను సమర్పించాలి. ఇందులో సంఘటన యొక్క వివరణాత్మక వర్ణన, దాని తీవ్రత మరియు పర్యవసానాలు, ముప్పు రకం లేదా మూల కారణం, వర్తింపజేసిన నివారణ చర్యలు మరియు, సంబంధితచోట, సరిహద్దులు దాటి ప్రభావం వంటి వివరాలు ఉంటాయి.

నెల గడువు ముగిసే సమయానికి సంఘటన ఇంకా కొనసాగుతూ ఉంటే, దానికి బదులుగా మీరు పురోగతి నివేదికను సమర్పించాలి, ఆ తర్వాత సంఘటనను పరిష్కరించిన ఒక నెలలోపు తుది నివేదికను సమర్పించాలి. ఈ పథకంతో పాటు రెండు తక్కువ గడువులు కూడా ఉన్నాయి. ట్రస్ట్ సేవా ప్రదాతలు తమ ట్రస్ట్ సేవల అందించడాన్ని ప్రభావితం చేసే సంఘటన గురించి 72 గంటలకు బదులుగా 24 గంటలలోపు నివేదించాలి. మరియు ఒక ముఖ్యమైన సంఘటన మీ సేవను పొందుతున్న వారిని ప్రభావితం చేసినప్పుడు, మీరు ఆ సంఘటన గురించి మరియు, ముప్పు అవసరమైన చోట, వారు స్వయంగా తీసుకోగల చర్యలు లేదా నివారణల గురించి అనవసరమైన జాప్యం లేకుండా ఆ లబ్ధిదారులకు తప్పనిసరిగా తెలియజేయాలి.
మీ నివేదికను ఎవరు స్వీకరిస్తారు
మీరు NCSC పోర్టల్ ద్వారా దరఖాస్తు చేస్తారు, మరియు ఆ నోటిఫికేషన్ అక్కడి నుండి మీ రంగానికి బాధ్యత వహించే CSIRTకి మరియు దానిని పర్యవేక్షించే సూపర్వైజర్కు పంపబడుతుంది. ఈ ఏకైక ప్రవేశ విధానం ఒక ఉద్దేశపూర్వక సరళీకరణ: మీరు సమయ ఒత్తిడిలో బాధ్యతల విభజనను రూపొందించుకోవాల్సిన అవసరం లేదు. పర్యవేక్షణ మాత్రం రంగాల వారీగానే ఉంటుంది. నెదర్లాండ్స్ అథారిటీ ఫర్ డిజిటల్ ఇన్ఫ్రాస్ట్రక్చర్ ( రిజ్క్ఇన్స్పెక్టీ డిజిటల్ ఇన్ఫ్రాస్ట్రక్చర్ , RDI) డిజిటల్ ఇన్ఫ్రాస్ట్రక్చర్, డిజిటల్ ప్రొవైడర్లు మరియు చాలా వరకు కేంద్ర ప్రభుత్వాన్ని పర్యవేక్షిస్తుంది; హ్యూమన్ ఎన్విరాన్మెంట్ అండ్ ట్రాన్స్పోర్ట్ ఇన్స్పెక్టరేట్ (ILT) నీటి అథారిటీలను మరియు రవాణాలోని కొన్ని భాగాలను పర్యవేక్షిస్తుంది; ఆరోగ్యం, హెల్త్ అండ్ యూత్ కేర్ ఇన్స్పెక్టరేట్ (IGJ) పరిధిలోకి వస్తుంది; మరియు ఆర్థిక రంగాన్ని డి నెడర్లాండ్స్చే బ్యాంక్ మరియు నెదర్లాండ్స్ అథారిటీ ఫర్ ది ఫైనాన్షియల్ మార్కెట్స్ పర్యవేక్షిస్తాయి. మీ రంగాన్ని ఏ సూపర్వైజర్ పర్యవేక్షిస్తున్నారో నిర్ధారించుకోవడం, మరియు వారి సంప్రదింపు వివరాలను మీ సంఘటన ప్రణాళికలో నమోదు చేయడం అనేది ఐదు నిమిషాల పని, కానీ తెల్లవారుజామున మూడు గంటలకు దీనిని సరిగ్గా చేయడం అసాధ్యం.
ఇతర రిపోర్టింగ్ విధులు అతివ్యాప్తి చెందే చోట
ఒకే సంఘటన ఒకే విధిని ప్రేరేపించడం చాలా అరుదు. సంఘటనలో వ్యక్తిగత డేటా ఉన్నప్పుడు, GDPR సమాంతరంగా వర్తిస్తుంది: వ్యక్తులకు ప్రమాదం కలిగే అవకాశం లేకపోతే తప్ప, వ్యక్తిగత డేటా ఉల్లంఘన గురించి తెలుసుకున్న 72 గంటలలోపు డచ్ డేటా ప్రొటెక్షన్ అథారిటీకి తెలియజేయాలి, మరియు వారి హక్కులు మరియు స్వేచ్ఛలకు ప్రమాదం ఎక్కువగా ఉన్నప్పుడు డేటా సబ్జెక్టులకు స్వయంగా తెలియజేయాలి. ఆ బాధ్యత Cbw నుండి స్వతంత్రమైనది, వేరొక అథారిటీకి వర్తిస్తుంది, మరియు వేరొక ప్రమాణానికి వ్యతిరేకంగా అంచనా వేయబడుతుంది, మరియు సంఘటన ఒక ప్రాసెసర్ వద్ద జరిగినప్పుడు, డేటా ప్రాసెసింగ్ ఒప్పందంలోని పాత్రల కేటాయింపు , ఎవరు ఎవరికి తెలియజేయాలో నిర్ణయిస్తుంది, దీనిని జనరల్ డేటా ప్రొటెక్షన్ రెగ్యులేషన్కు మా గైడ్ వివరిస్తుంది.
Cbw నిబంధనలకు ఆర్థిక సంస్థలు అదనంగా ఉండటం కంటే, వాటికి ప్రధాన మినహాయింపుగా ఉన్నాయి. డిజిటల్ ఆపరేషనల్ రెసిలెన్స్ యాక్ట్ (DORA)లో ICT రిస్క్ మేనేజ్మెంట్పై మరియు ప్రధాన ICT-సంబంధిత సంఘటనలను సమర్థ ఆర్థిక పర్యవేక్షకుడికి నివేదించడంపై దాని స్వంత నియమాలు ఉన్నాయి, మరియు ఆ నియమాలు కనీసం సమానంగా ఉన్న చోట, అవి సంబంధిత NIS2 బాధ్యతల స్థానాన్ని భర్తీ చేస్తాయి. అందువల్ల, ఒక బ్యాంకు లేదా బీమా సంస్థ DORA కింద ఒక ప్రధాన ICT సంఘటనను డి నెడర్లాండ్స్చే బ్యాంక్ లేదా నెదర్లాండ్స్ అథారిటీ ఫర్ ది ఫైనాన్షియల్ మార్కెట్స్కు నివేదిస్తుంది, మరియు DORA కోరే సమాచార రిజిస్టర్లో ICT థర్డ్-పార్టీ ప్రొవైడర్లతో తన ఒప్పంద ఏర్పాట్లను నమోదు చేస్తుంది; అది Cbw కింద ఆ నివేదనను పునరావృతం చేయదు. ఎలక్ట్రానిక్ కమ్యూనికేషన్ నెట్వర్క్లు మరియు సేవల ప్రొవైడర్లకు టెలికమ్యూనికేషన్స్ యాక్ట్ కింద వారి స్వంత కొనసాగింపు నోటిఫికేషన్ విధులు ఉన్నాయి, మరియు క్లిష్టమైన సంస్థలుగా నియమించబడిన సంస్థలు Wwke కింద అంతరాయాలను నివేదిస్తాయి. ఒక సంఘటనకు ముందు, వీటిలో ఏవి మీకు వర్తిస్తాయో మ్యాప్ చేసుకోవడమే అత్యంత ఉపయోగకరమైన సన్నాహక చర్య.
మీరు ఆలస్యంగా రిపోర్ట్ చేస్తే లేదా అసలు రిపోర్ట్ చేయకపోతే ఏమి జరుగుతుంది?
Cbw కింద పర్యవేక్షకులకు సాధారణ పరిపాలనా సాధనాలతో పాటు మరికొన్ని అదనపు అధికారాలు కూడా ఉంటాయి. వారు సమాచారాన్ని కోరవచ్చు, ఆడిట్కు ఆదేశించవచ్చు, కట్టుబడి ఉండే సూచనలు ఇవ్వవచ్చు, జరిమానా చెల్లింపుకు లోబడి ఒక ఉత్తర్వును విధించవచ్చు మరియు పరిపాలనా జరిమానాను విధించవచ్చు. NIS2 ప్రకారం, సభ్య దేశాలు అత్యవసర సంస్థలకు కనీసం పది మిలియన్ యూరోలు లేదా ప్రపంచవ్యాప్త వార్షిక టర్నోవర్లో రెండు శాతం, ఈ రెండింటిలో ఏది ఎక్కువైతే అది, మరియు ముఖ్యమైన సంస్థలకు కనీసం ఏడు మిలియన్ యూరోలు లేదా 1.4 శాతం గరిష్ట జరిమానాలను అందుబాటులో ఉంచాలి; డచ్ గరిష్ట పరిమితులు Cbw లోనే నిర్దేశించబడ్డాయి. అత్యవసర సంస్థల విషయంలో, ఈ ఆదేశం ఒక పర్యవేక్షకుడికి, చివరి ప్రయత్నంగా, ఒక ధృవీకరణ లేదా అధికారాన్ని నిలిపివేయడానికి మరియు ఒక వ్యక్తిని నిర్వహణ విధులను నిర్వర్తించకుండా నిషేధించడానికి కూడా అనుమతిస్తుంది.
నష్టభయం కేవలం పరిపాలనాపరమైనది మాత్రమే కాదు. ఒక సంఘటన బహిరంగమైనప్పుడు, వినియోగదారులు మరియు ఒప్పంద భాగస్వాముల నుండి ప్రశ్నలు తలెత్తుతాయి, మరియు ఆలస్యంగా లేదా అసంపూర్తిగా సమర్పించిన నివేదిక, తదనంతరం తలెత్తే ఏ వివాదంలోనైనా సంస్థ యొక్క స్థానాన్ని బలహీనపరుస్తుంది. డైరెక్టర్లు మరియు కంపెనీల చట్టపరమైన బాధ్యతలపై మా గమనిక , సంస్థలో ఆ నష్టభయం ఎక్కడ ఉంటుందో వివరిస్తుంది.
నిజమైన సంఘటనను తట్టుకోగల విధానాన్ని రూపొందించడం
ఎవరు ఏమి చేయాలో ముందుగానే నిర్ణయించుకున్న సంస్థలు మాత్రమే 24 మరియు 72 గంటల గడువులను పాటిస్తాయి. ఆచరణీయమైన విధానం ప్రకారం, రిపోర్టింగ్ పరిమితికి అనుగుణంగా సంఘటనను అంచనా వేసే వ్యక్తి, నోటిఫికేషన్ను ఆమోదించే వ్యక్తి, దానిని సమర్పించే వ్యక్తి మరియు అధికార యంత్రాంగంతో సంప్రదింపులు జరిపే వ్యక్తి ఉంటారు. సంఘటనలు కార్యాలయ వేళలను గౌరవించవు కాబట్టి, ప్రతి పాత్రకు ఒక డిప్యూటీని కూడా నియమిస్తారు. అంచనా వేసే దశ, సంఘటనను గుర్తించిన మొదటి రెండు గంటలలోపు జరగాలి; ముందస్తు హెచ్చరికను మొదటి రోజులోనే రూపొందించి, తనిఖీ చేసి, దాఖలు చేయాలి.

సిద్ధం చేసిన టెంప్లేట్లు 24 గంటల గడువును చేరుకోవడానికి లేదా దాన్ని కోల్పోవడానికి మధ్య తేడాను చూపిస్తాయి. ఒక ముందస్తు హెచ్చరిక టెంప్లేట్లో సంఘటనను గుర్తించిన సమయం, సంఘటన వర్గం, ప్రభావితమైన సిస్టమ్లు, హానికరమైన చర్య అనుమానించబడుతోందా లేదా, మరియు సరిహద్దులు దాటి ప్రభావాలు కలిగే అవకాశం ఉందా అనే వివరాలతో పాటు, ఒక సంప్రదింపు వ్యక్తి పేరు కూడా అవసరం. సంఘటన నోటిఫికేషన్ టెంప్లేట్ తీవ్రత అంచనా, ప్రభావ పరిధి, ప్రభావితమైన గ్రహీతల సంఖ్య, రాజీ సూచికలు మరియు ఇప్పటికే తీసుకున్న నివారణ చర్యలను జోడిస్తుంది. తుది నివేదిక టెంప్లేట్ కాలక్రమం, మూల కారణం, పూర్తి ప్రభావం మరియు అమలులో ఉంచిన చర్యలను వివరిస్తుంది. వీటిని ఆఫ్లైన్లో కూడా అందుబాటులో ఉంచండి; మీ సిస్టమ్లను నిలిపివేసే ఒక సంఘటన, అవి నిల్వ చేయబడిన వికీని కూడా నిలిపివేస్తుంది. ముసాయిదా యొక్క సంక్షిప్త న్యాయ సమీక్షను వర్క్ఫ్లోలో చేర్చడం మంచిది, మరియు మా ఐటి న్యాయవాదులు గంటలోపే దాన్ని పూర్తి చేయడానికి అలవాటు పడ్డారు.
ఐసిటి థర్డ్ పార్టీల రిజిస్టర్ ప్రత్యేక శ్రద్ధకు అర్హమైనది. నివేదించదగిన సంఘటనలలో అధిక భాగం సరఫరాదారు నుండే ప్రారంభమవుతాయి, మరియు మీకు వెంటనే తెలియజేయాలనే ఒప్పంద బాధ్యత, అలాగే మీ స్వంత నివేదిక కోసం మీకు అవసరమైన సాంకేతిక సమాచారాన్ని పొందే హక్కు, సంఘటన జరగడానికి ముందే క్లౌడ్ లేదా సరఫరాదారు ఒప్పందంలో ఉండాలి. ఇది భద్రతా ప్రశ్నతో పాటుగా కొనుగోలుకు సంబంధించిన ప్రశ్న కూడా, మరియు ఇది సరఫరా గొలుసు అంతటా కొనసాగే విస్తృతమైన తగిన శ్రద్ధ బాధ్యతలలో భాగం.
శిక్షణ మరియు పరిపాలన
పత్రంలో ఉండే విధానాలు విఫలమవుతాయి. భద్రతా బృందం వెలుపల ఉన్న సిబ్బంది, జరగబోయే సంఘటన ఎలా ఉంటుందో గుర్తించగలగాలి, ఏ సమయంలో ఎవరిని సంప్రదించాలో తెలుసుకోవాలి, మరియు వారు సొంతంగా దర్యాప్తు చేయకూడదని లేదా దేనినీ తొలగించకూడదని అర్థం చేసుకోవాలి. ఒత్తిడిలో వాటిని వర్తింపజేయడానికి భద్రతా బృందానికి వర్గీకరణ ప్రమాణం మరియు కార్యప్రవాహం గురించి తగినంతగా తెలిసి ఉండాలి, ఆచరణలో దీని అర్థం వాటిని అభ్యాసం చేయడమే: సంఘటనను గుర్తించడం నుండి తుది నివేదిక వరకు ఒక వాస్తవిక దృశ్యాన్ని అమలు చేసే ఒక టేబుల్టాప్ అభ్యాసం, వ్రాతపూర్వక విధానం దాచిపెట్టిన లోపాలను బయటపెడుతుంది.
బోర్డు స్థాయిలో CBW సైబర్సెక్యూరిటీ రిస్క్ను అప్పుడప్పుడు జరిగే అంశంగా కాకుండా ఒక శాశ్వత అంశంగా చేస్తుంది. యాజమాన్య సంస్థ రిస్క్-నిర్వహణ చర్యలను ఆమోదిస్తుంది మరియు దానికి తప్పనిసరిగా శిక్షణ ఇవ్వాలి; అది సంఘటనలు, దాఖలు చేసిన నివేదికలు మరియు అధికారుల నుండి అందిన ప్రతిస్పందనల గురించి క్రమం తప్పకుండా వివరాలను స్వీకరించాలి, మరియు ఒక నియమిత కార్యనిర్వాహకుడు రిపోర్టింగ్ సమ్మతికి బాధ్యత వహించాలి. మా నియంత్రణ సమ్మతి పద్ధతి, ఒక పర్యవేక్షకుడు చేసే ముందే సంస్థలు ఆ పాలనను ఏర్పాటు చేయడానికి మరియు దానిని పరీక్షించడానికి సహాయపడుతుంది.
తరువాత ఏమి చేయాలి
ఒక సంస్థ తన సైబర్ సెక్యూరిటీ సంఘటనల నివేదన విధులను నెరవేరుస్తుందో లేదో మూడు విషయాలు నిర్ణయిస్తాయి: అది Cbw పరిధిలోకి వస్తుందో లేదో మరియు NCSC వద్ద నమోదు చేయబడిందో లేదో తెలుసుకోవడం, ముఖ్యమైనదిగా పరిగణించబడే దాని కోసం ఒక లిఖితపూర్వక పరిమితిని కలిగి ఉండటం, మరియు రోజులో ఏ గంటలోనైనా 24 గంటలలోపు ముందస్తు హెచ్చరికను దాఖలు చేయగల ఒక నిర్దిష్ట వ్యక్తిని కలిగి ఉండటం. మిగతావన్నీ ఆ మూడింటి నుండే వస్తాయి. ముందుగా రిజిస్ట్రేషన్ను తనిఖీ చేయండి, ఎందుకంటే దీనిని పట్టించుకోని సంస్థలకు ఇది ఇప్పటికే గడువు దాటిన ఏకైక బాధ్యత, మరియు ఒక పర్యవేక్షకుడు ధృవీకరించడానికి ఇది అత్యంత సులభమైనది.
Law & More సైబర్ సెక్యూరిటీ చట్టం యొక్క పరిధి, సంఘటనల నివేదన విధానాలు మరియు సరఫరాదారు నిబంధనల రూపకల్పన, అలాగే ఒక నివేదికను మరియు దాని తర్వాత వచ్చే పర్యవేక్షక ఉత్తర ప్రత్యుత్తరాలను నిర్వహించడం వంటి విషయాలపై మేము సంస్థలకు సలహాలు ఇస్తాము. ఒకవేళ సంఘటనలో వ్యక్తిగత డేటా, సరఫరా గొలుసు లేదా ఒప్పంద వివాదం కూడా ఇమిడి ఉన్నట్లయితే, మేము ఆ అంశాలను ఒకదాని తర్వాత ఒకటిగా కాకుండా, అన్నింటినీ కలిపి పరిగణించగలము. మీ సంస్థ ఈ చట్టం పరిధిలోకి వస్తుందో లేదో మీకు ఖచ్చితంగా తెలియకపోతే, ముందుగా ఆ విషయాన్ని తేల్చుకోవాలి, మరియు దానికి సమాధానం ఇవ్వడానికి మేము సంతోషిస్తాము.