డచ్ సైబర్ సెక్యూరిటీ చట్టం ( సైబర్బెవీలింగ్స్వెట్ , CBW) ప్రకారం, ఈ చట్టం పరిధిలోకి వచ్చే సంస్థ ఒక ముఖ్యమైన సంఘటనను 24 గంటలలోపు జాతీయ సైబర్ సెక్యూరిటీ కేంద్రానికి (NCSC) నివేదించాలి, 72 గంటలలోపు తదుపరి చర్యలు తీసుకోవాలి మరియు ఒక నెలలోపు తుది నివేదికను దాఖలు చేయాలి. దీనికి ప్రధాన మినహాయింపు ఆర్థిక రంగం: బ్యాంకులు మరియు బీమా సంస్థలు DORA కింద జరిగే ప్రధాన ICT సంఘటనలను డి నెడర్లాండ్స్చే బ్యాంక్ లేదా AFM కు నివేదిస్తాయి.
Cbw 15 ఆగస్టు 2026న అమల్లోకి వచ్చింది. ఇది EU NIS2 డైరెక్టివ్ను అమలు చేస్తుంది మరియు నెట్వర్క్ మరియు ఇన్ఫర్మేషన్ సిస్టమ్స్ సెక్యూరిటీ యాక్ట్ ( Wet beveiliging netwerk- en informatiesystemen , Wbni) స్థానంలోకి వచ్చింది. NIS2 మరియు డచ్ సైబర్సెక్యూరిటీ యాక్ట్పై మా విస్తృత గైడ్ జాగ్రత్త వహించాల్సిన విధిని వివరిస్తుంది; ఈ వ్యాసం రిపోర్టింగ్ విధి గురించి చర్చిస్తుంది.
విషయ సూచిక
ఏ సంస్థలు సంఘటనలను నివేదించాలి?
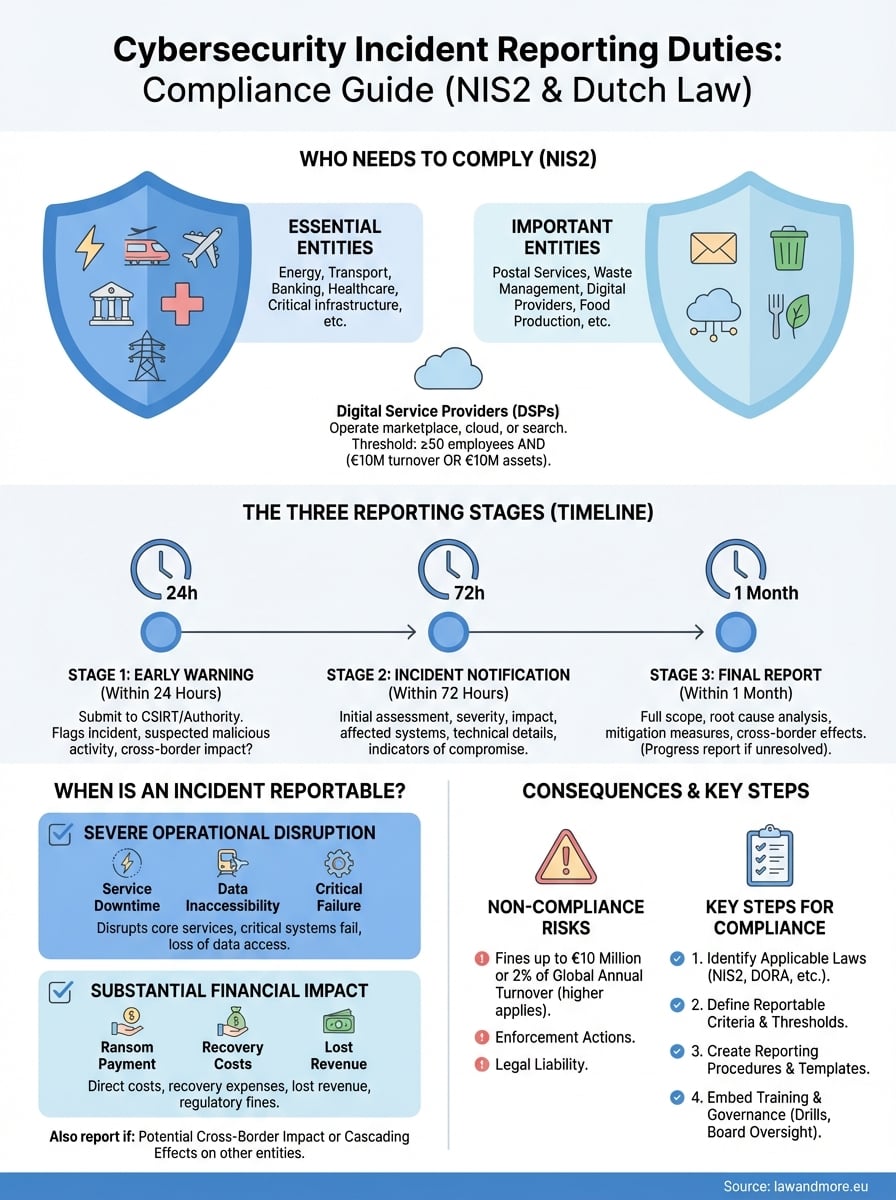
పద్దెనిమిది రంగాలలోని అత్యవసర మరియు ముఖ్యమైన సంస్థలకు ఈ నివేదన విధి వర్తిస్తుంది. మీరు దీని పరిధిలోకి వస్తారా లేదా అనేది సాధారణంగా సంస్థ పరిమాణంపై ఆధారపడి ఉంటుంది: జాబితా చేయబడిన రంగంలోని పెద్ద మరియు మధ్య తరహా సంస్థలు దీని పరిధిలోకి వస్తాయి, చిన్నవి సాధారణంగా రావు.
అవసరమైన రంగాలలో ఇంధనం, రవాణా, బ్యాంకింగ్, ఆరోగ్యం, తాగునీరు, డిజిటల్ మౌలిక సదుపాయాలు, ఐసిటి సేవల నిర్వహణ మరియు ప్రజా పరిపాలన ఉన్నాయి. ముఖ్యమైన రంగాలలో తపాలా సేవలు, వ్యర్థాల నిర్వహణ, రసాయనాలు, ఆహారం, వైద్య పరికరాల తయారీ, కంప్యూటర్లు మరియు వాహనాలు, ఇంకా ఆన్లైన్ మార్కెట్ప్లేస్లు మరియు సెర్చ్ ఇంజన్ల వంటి డిజిటల్ ప్రొవైడర్లు ఉన్నాయి.

DNS సేవా ప్రదాతలు, టాప్-లెవల్ డొమైన్ రిజిస్ట్రీలు, ట్రస్ట్ సేవా ప్రదాతలు మరియు పబ్లిక్ ఎలక్ట్రానిక్ కమ్యూనికేషన్ నెట్వర్క్ల ప్రదాతలు వంటి కొన్ని సంస్థలు వాటి పరిమాణంతో సంబంధం లేకుండా ఈ చట్టం పరిధిలోకి వస్తాయి. మీరు అత్యవసరమైనవారైనా లేదా ముఖ్యమైనవారైనా, రిపోర్టింగ్ గడువు తేదీలు మారవు. అది పర్యవేక్షణ తీవ్రతను మరియు గరిష్ట జరిమానాను మారుస్తుంది.
మీరు రిపోర్ట్ చేయడానికి ముందు నమోదు చేసుకోవాలా?
అవును. CBW పరిధిలోని ప్రతి సంస్థ తప్పనిసరిగా NCSC నిర్వహించే జాతీయ సంస్థల రిజిస్టర్లో, తమ రంగం, సంఘటనల సంప్రదింపు వివరాలు మరియు తమ ఇంటర్నెట్ డొమైన్ పేర్లతో నమోదు చేసుకోవాలి.
రిజిస్టర్ ద్వారానే NCSC, సెక్టార్ CSIRT మరియు సూపర్వైజర్కు మీరు ఎవరో తెలుస్తుంది, మరియు NCSC పోర్టల్ ద్వారా రిపోర్టింగ్ చేసేటప్పుడు మీరు అందులో ఉన్నారని భావించబడుతుంది. రిజిస్టర్ చేయబడిన వివరాలలో ఏవైనా మార్పులు ఉంటే, వాటిని తప్పనిసరిగా తెలియజేయాలి. ఈ చట్టం బోర్డు స్థాయిలో కూడా బాధ్యతను ఉంచుతుంది: యాజమాన్య సంస్థ రిస్క్-మేనేజ్మెంట్ చర్యలను ఆమోదిస్తుంది, నిబంధనల పాటింపునకు జవాబుదారీగా ఉంటుంది మరియు తప్పనిసరిగా సైబర్సెక్యూరిటీ శిక్షణను అనుసరించాలి. సైబర్సెక్యూరిటీకి సంబంధించిన క్రిమినల్-చట్టపరమైన అంశం కోసం, సైబర్క్రైమ్ III చట్టంపై మా నోట్ను మరియు ఒక డచ్ వ్యాపారం తప్పనిసరిగా పరిగణనలోకి తీసుకోవాల్సిన నిబంధనల పాటింపు ఫ్రేమ్వర్క్ల యొక్క మా అవలోకనాన్ని చూడండి.
ఒక సంఘటనను నివేదించాల్సినంత ముఖ్యమైనదిగా ఎప్పుడు పరిగణిస్తారు?
ఒక సంఘటన మీ సేవలకు తీవ్ర అంతరాయం కలిగించినప్పుడు లేదా కలిగించగలదని భావించినప్పుడు, లేదా ఆర్థిక నష్టాన్ని కలిగించినప్పుడు, లేదా ఇతరులకు గణనీయమైన భౌతిక లేదా అభౌతిక నష్టాన్ని కలిగించినప్పుడు అది ముఖ్యమైనదిగా పరిగణించబడుతుంది. మీ దర్యాప్తు పూర్తయినప్పుడు కాదు, ఆ సంఘటన గురించి మీకు తెలిసినప్పుడే కాలపరిమితి ప్రారంభమవుతుంది.

CBW స్వయంగా ఒక ఓపెన్ స్టాండర్డ్ను ఉపయోగిస్తుంది; రంగాల వారీ మంత్రిత్వ శాఖ నిబంధనలు మరింత వివరణాత్మక పరిమితులను నిర్దేశిస్తాయి. ఒక సేవ ఎంతసేపు మరియు ఎంత మంది వినియోగదారులకు అందుబాటులో లేకుండా పోయింది, డేటా యాక్సెస్ చేయబడిందా లేదా మార్చబడిందా, ప్రభావాలు ఇతర EU సభ్య దేశాలకు చేరాయా, మరియు ఇతర అవసరమైన లేదా ముఖ్యమైన సంస్థలకు సేవలకు అంతరాయం కలిగిందా అనేవి పరిగణించాల్సిన అంశాలు. ఒక క్లౌడ్ ప్రొవైడర్ యొక్క అంతరాయం వల్ల ఆసుపత్రికి అంతరాయం కలిగితే, ఆ ప్రొవైడర్ కేవలం తన నష్టం ఆధారంగానే కాకుండా, ఆ అంతరాయం ఆధారంగా కూడా నివేదిస్తుంది.
ఏదైనా జరగడానికి ముందే మీ స్వంత పరిమితిని వ్రాసుకోండి. స్థిరంగా వర్తింపజేయబడిన ఒక చిన్న అంతర్గత వర్గీకరణ ప్రమాణం, మీ బృందం గంటల వ్యవధిలోనే నిర్ణయం తీసుకోవడానికి సహాయపడుతుంది మరియు ఆ తర్వాత ఒక సంఘటన ఎందుకు నివేదించబడిందో లేదా నివేదించబడలేదో పర్యవేక్షకుడికి తెలియజేస్తుంది.
ఏ నివేదికలు ఎప్పుడు సమర్పించాలి?
ఈ విధిలో మూడు దశలు ఉంటాయి: 24 గంటలలోపు ముందస్తు హెచ్చరిక, 72 గంటలలోపు సంఘటన నోటిఫికేషన్, మరియు నోటిఫికేషన్ అందిన ఒక నెలలోపు తుది నివేదిక. ప్రతి దశలోనూ మునుపటి దాని కంటే ఎక్కువ వివరాలు అవసరం.
- ముందస్తు హెచ్చరిక (24 గంటలు): ఈ సంఘటన చట్టవిరుద్ధమైన లేదా దురుద్దేశపూర్వక చర్యల వల్ల జరిగిందని అనుమానిస్తున్నారా మరియు దీనికి సరిహద్దులు దాటి ప్రభావాలు ఉండవచ్చా.
- సంఘటన నోటిఫికేషన్ (72 గంటలు): తీవ్రత మరియు ప్రభావం యొక్క ప్రాథమిక అంచనాతో కూడిన నవీకరణ మరియు, అందుబాటులో ఉన్నచోట, రాజీ సూచికలు.
- తుది నివేదిక (ఒక నెల): వివరణాత్మక వర్ణన, మూల కారణం, తీసుకున్న చర్యలు మరియు ఏదైనా సరిహద్దు దాటిన ప్రభావం. సంఘటన ఇంకా కొనసాగుతుంటే, మీరు మొదట పురోగతి నివేదికను మరియు సంఘటనను పరిష్కరించిన ఒక నెలలోపు తుది నివేదికను దాఖలు చేయాలి.

ట్రస్ట్ సేవా ప్రదాతలు సంఘటన నోటిఫికేషన్ను 72 గంటలకు బదులుగా 24 గంటలలోపు దాఖలు చేయాలి. ఒక ముఖ్యమైన సంఘటన మీ సేవను పొందుతున్న వారిని ప్రభావితం చేసినప్పుడు, మీరు అనవసరమైన జాప్యం లేకుండా వారికి తెలియజేయాలి మరియు, సంబంధిత సందర్భాలలో, వారు స్వయంగా ఏ చర్యలు తీసుకోగలరో కూడా వారికి చెప్పాలి.
మీ నివేదికను ఎవరు స్వీకరిస్తారు?
మీరు NCSC పోర్టల్ ద్వారా నివేదికను సమర్పించాలి. అక్కడి నుండి ఆ నివేదిక స్వయంచాలకంగా మీ రంగానికి చెందిన CSIRTకి మరియు మీ రంగ పర్యవేక్షకునికి వెళుతుంది.
పర్యవేక్షణ రంగాల వారీగా ఉంటుంది. డచ్ అథారిటీ ఫర్ డిజిటల్ ఇన్ఫ్రాస్ట్రక్చర్ ( రిజ్క్ఇన్స్పెక్టీ డిజిటల్ ఇన్ఫ్రాస్ట్రక్చర్ , RDI) డిజిటల్ ఇన్ఫ్రాస్ట్రక్చర్ మరియు డిజిటల్ ప్రొవైడర్లను పర్యవేక్షిస్తుంది, హెల్త్ అండ్ యూత్ కేర్ ఇన్స్పెక్టరేట్ (IGJ) ఆరోగ్య సంరక్షణను పర్యవేక్షిస్తుంది, మరియు డి నెడర్లాండ్స్చే బ్యాంక్ మరియు AFM ఆర్థిక రంగాన్ని పర్యవేక్షిస్తాయి. మీ సంఘటన ప్రణాళికలో మీ పర్యవేక్షకుని సంప్రదింపు వివరాలను ముందుగానే నమోదు చేసుకోండి.
Cbw కి GDPR మరియు DORA లతో సంబంధం ఏమిటి?
ఒక సంఘటన అనేక నివేదన విధులను ప్రేరేపించగలదు, వాటిలో ప్రతిదానికి దాని స్వంత అధికారం మరియు పరిమితి ఉంటాయి. సంఘటన జరగక ముందే వాటిని గుర్తించండి.
వ్యక్తిగత డేటాకు సంబంధించిన విషయం అయితే, ఆ ఉల్లంఘన వలన వ్యక్తులకు ప్రమాదం కలిగే అవకాశం లేకపోతే తప్ప, GDPRలోని ఆర్టికల్ 33 ప్రకారం మీరు 72 గంటలలోపు డచ్ డేటా ప్రొటెక్షన్ అథారిటీకి ( Autoriteit Persoonsgegevens ) తెలియజేయాలి. GDPRలోని ఆర్టికల్ 34 ప్రకారం, వారికి ప్రమాదం ఎక్కువగా ఉన్నట్లయితే మీరు సంబంధిత వ్యక్తులకు కూడా తెలియజేయాలి. ఈ సంఘటన ఒక ప్రాసెసర్ వద్ద జరిగినప్పుడు, ఎవరు ఎవరికి తెలియజేయాలో డేటా ప్రాసెసింగ్ ఒప్పందం నిర్ణయిస్తుంది; జనరల్ డేటా ప్రొటెక్షన్ రెగ్యులేషన్పై మా గైడ్ ఈ వివరాలను వివరిస్తుంది.
ఆర్థిక సంస్థలు ప్రధాన ICT సంఘటనలను డిజిటల్ ఆపరేషనల్ రెసిలెన్స్ యాక్ట్ (DORA) కింద డి నెడర్లాండ్స్చే బ్యాంక్ లేదా AFMకు నివేదించాలి మరియు అదే సంఘటనను Cbw కింద మళ్లీ నివేదించకూడదు. 15 ఆగస్టు 2026న అమల్లోకి వచ్చిన క్రిటికల్ ఎంటిటీస్ రెసిలెన్స్ యాక్ట్ ( Wet weerbaarheid kritieke entiteiten , Wwke) కింద కీలక సంస్థలుగా నియమించబడిన సంస్థలు, ఆ చట్టం ప్రకారం గణనీయమైన అంతరాయం కలిగించే సంఘటనలను 24 గంటలలోపు నివేదించాలి.
మీరు ఆలస్యంగా రిపోర్ట్ చేస్తే లేదా అసలు రిపోర్ట్ చేయకపోతే ఏమవుతుంది?
పర్యవేక్షకులు సమాచారాన్ని కోరవచ్చు, ఆడిట్కు ఆదేశించవచ్చు, కట్టుబడి ఉండే సూచనలు ఇవ్వవచ్చు, జరిమానాతో కూడిన ఉత్తర్వును విధించవచ్చు మరియు పరిపాలనా జరిమానాను విధించవచ్చు. NIS2 ప్రకారం, అత్యవసర సంస్థలకు కనీసం €10 మిలియన్లు లేదా ప్రపంచవ్యాప్త వార్షిక టర్నోవర్లో 2% మరియు ముఖ్యమైన సంస్థలకు కనీసం €7 మిలియన్లు లేదా 1.4% గరిష్ట జరిమానాలు విధించాలి.
ఖచ్చితమైన డచ్ గరిష్ట పరిమితులు Cbwలో పొందుపరచబడ్డాయి. అత్యవసర సంస్థల విషయంలో, ఒక పర్యవేక్షకుడు చివరి ప్రయత్నంగా, ఒక అధికారాన్ని తాత్కాలికంగా నిలిపివేయవచ్చు లేదా ఒక వ్యక్తిని నిర్వహణ విధుల నుండి తాత్కాలికంగా నిషేధించవచ్చు. ఆలస్యంగా సమర్పించిన నివేదిక వినియోగదారులతో వివాదాలలో మీ స్థానాన్ని కూడా బలహీనపరుస్తుంది; డైరెక్టర్లు మరియు కంపెనీల చట్టపరమైన బాధ్యతలపై మా గమనిక ఆ నష్టభయం ఎక్కడ ఉందో వివరిస్తుంది.
నిజమైన సంఘటనలో పనిచేసే విధానాన్ని మీరు ఎలా రూపొందిస్తారు?
ఎవరు ఏమి చేస్తారో మీరు ముందుగానే నిర్ణయించుకుంటేనే 24 మరియు 72 గంటల గడువులు పాటించబడతాయి. సంఘటనను అంచనా వేసే వ్యక్తి, నివేదికను ఆమోదించే వ్యక్తి, దానిని దాఖలు చేసే వ్యక్తి మరియు NCSCతో సంప్రదింపులు జరిపే వ్యక్తి పేర్లను, ప్రతి ఒక్కరికీ ఒక డిప్యూటీతో పాటుగా పేర్కొనండి.

మూడు నివేదికల కోసం టెంప్లేట్లను సిద్ధం చేసి, వాటిని ఆఫ్లైన్లో అందుబాటులో ఉంచుకోండి. ముందస్తు హెచ్చరిక టెంప్లేట్కు సంఘటనను గుర్తించిన సమయం, సంఘటన రకం, ప్రభావితమైన సిస్టమ్లు, అనుమానిత హానికరమైన చర్య, సాధ్యమయ్యే సరిహద్దుల ప్రభావాలు మరియు సంప్రదించవలసిన వ్యక్తి వివరాలు అవసరం. సంఘటనను గుర్తించడం నుండి తుది నివేదిక వరకు గల కార్యప్రవాహాన్ని పరీక్షించడానికి, సంవత్సరానికి కనీసం ఒక్కసారైనా ఒక టేబుల్టాప్ అభ్యాసాన్ని నిర్వహించండి.
నివేదించదగిన అనేక సంఘటనలు సరఫరాదారు వద్దే మొదలవుతాయి. మీ క్లౌడ్ లేదా సరఫరాదారు ఒప్పందం ప్రకారం, సరఫరాదారు మీకు వెంటనే తెలియజేయాలి మరియు మీ స్వంత 24-గంటల నివేదిక కోసం మీకు అవసరమైన సాంకేతిక సమాచారాన్ని అందించాలి. ఇది సరఫరా గొలుసు అంతటా కొనసాగే విస్తృతమైన తగిన శ్రద్ధ బాధ్యతల పరిధిలోకి వస్తుంది.
CBW ప్రకారం ఒక సంస్థగా మీరు ఏమి తనిఖీ చేయాలి?
- మీరు అత్యవసర లేదా ముఖ్యమైన సంస్థ అయినా, మరియు మీరు NCSCలో నమోదు చేసుకున్నారా లేదా.
- మీ రంగానికి సంబంధించిన మంత్రిత్వ శాఖ నియమావళికి సరిపోయే ముఖ్యమైన సంఘటనకు మీకు వ్రాతపూర్వక పరిమితి ఉందా లేదా.
- ఒక నిర్దిష్ట వ్యక్తి మరియు డిప్యూటీ 24 గంటలలోపు, రాత్రి మరియు వారాంతాల్లో కూడా ముందస్తు హెచ్చరికను దాఖలు చేయగలరా లేదా.
- వర్తించే ఇతర విధులు ఏవి: GDPR (Autoriteit Persoonsgegevensకు 72 గంటలు), DORA లేదా Wwke.
- మీ బోర్డు రిస్క్-నిర్వహణ చర్యలను ఆమోదించిందా మరియు అవసరమైన శిక్షణను అనుసరించిందా.
ఐసిటి సరఫరాదారుగా మీరు ఏమి తనిఖీ చేయాలి?
- మీరు స్వయంగా CBW పరిధిలోకి వస్తారా, ఉదాహరణకు క్లౌడ్, డేటా సెంటర్ లేదా మేనేజ్డ్ సర్వీస్ ప్రొవైడర్గా.
- ముఖ్యమైన లేదా కీలకమైన సంస్థలైన కస్టమర్లతో మీరు అంగీకరించిన నోటిఫికేషన్ గడువులు ఏవి.
- మీ కస్టమర్లకు అవసరమైన సాంకేతిక సమాచారాన్ని వారి 24 మరియు 72 గంటల గడువులోగా మీరు అందించగలరా లేదా.
- ఒక సంఘటన తుది వినియోగదారులను ప్రభావితం చేసినప్పుడు వారికి ఎవరు తెలియజేయాలో మీ ఒప్పందాలు నిర్దేశిస్తాయా లేదా.
సైబర్ సెక్యూరిటీ సంఘటనల రిపోర్టింగ్ విషయంలో మేము మీకు ఎలా సహాయపడగలం?
మా ఐటీ న్యాయవాదులు మరియు మా నియంత్రణ సమ్మతి విభాగం, ఒక సంఘటనకు ముందు, దాని సమయంలో మరియు తర్వాత మీకు సహాయం చేస్తాయి.
- మీ సంస్థ CBW పరిధిలోకి వస్తుందో లేదో మరియు ఏ రకమైన సంస్థగా వస్తుందో మేము అంచనా వేస్తాము.
- మేము మీ సంఘటన వర్గీకరణ ప్రమాణాన్ని మరియు మూడు నివేదికల కోసం టెంప్లేట్లను రూపొందిస్తాము.
- మీరు NCSCలో ఫైల్ చేసే ముందు, మేము మీ ముందస్తు హెచ్చరిక లేదా సంఘటన నోటిఫికేషన్ను సమీక్షిస్తాము.
- మేము Cbw నివేదికను మీ GDPR నోటిఫికేషన్తో Autoriteit Persoonsgegevensకి సమలేఖనం చేస్తాము.
- మేము మీ క్లౌడ్ మరియు సరఫరాదారు ఒప్పందాలలో నోటిఫికేషన్ నిబంధనలను రూపొందిస్తాము లేదా సమీక్షిస్తాము.
- నివేదిక తర్వాత మేము పర్యవేక్షకుడితో సంప్రదింపులు జరుపుతాము.
సారాంశం
- CBW 15 ఆగస్టు 2026 నుండి అమలులోకి వచ్చింది మరియు ఇది WBNI స్థానంలోకి వచ్చింది.
- ముఖ్యమైన సంఘటనలు NCSC ద్వారా నివేదించబడతాయి: 24 గంటలలోపు ముందస్తు హెచ్చరిక, 72 గంటలలోపు నోటిఫికేషన్, ఒక నెలలోపు తుది నివేదిక.
- ముందుగా NCSC ఎంటిటీ రిజిస్టర్లో నమోదు చేసుకోవాలి.
- GDPR, DORA మరియు Wwke తమ సొంత గడువులతో సమాంతర విధులను విధించగలవు.
- లిఖితపూర్వకమైన కాలపరిమితి, నిర్దిష్ట పాత్రలు మరియు సిద్ధంగా ఉన్న టెంప్లేట్లు గడువులను సాధించగలిగేలా చేస్తాయి.
తరచుగా అడుగు ప్రశ్నలు
ప్రతి సైబర్ సంఘటనను NCSCకి నివేదించాలా?
లేదు. తీవ్రమైన అంతరాయం లేదా ఆర్థిక నష్టాన్ని కలిగించే లేదా కలిగించగల, లేదా ఇతరులకు గణనీయమైన నష్టాన్ని కలిగించే ముఖ్యమైన సంఘటనలను మాత్రమే నివేదించాలి. రంగాల వారీ మంత్రిత్వ శాఖ నిబంధనలు మరింత వివరణాత్మక పరిమితులను అందిస్తాయి.
24 గంటల గడువు ఎప్పుడు ప్రారంభమవుతుంది?
మీరు ముఖ్యమైన సంఘటన గురించి తెలుసుకున్నప్పుడు, మీ దర్యాప్తు పూర్తయ్యే వరకు మీరు వేచి ఉండాల్సిన అవసరం లేదు; ఈ ముందస్తు హెచ్చరిక అసంపూర్ణ సమాచారంపై ఆధారపడి ఉండవచ్చు.
నేను ఆటోరైట్ పర్సన్గేవెన్స్కు డేటా ఉల్లంఘనను కూడా నివేదించాలా?
అవును, వ్యక్తిగత డేటాకు సంబంధించిన ఉల్లంఘనల వల్ల వ్యక్తులకు ప్రమాదం వాటిల్లే అవకాశం ఉంటే. GDPRలోని ఆర్టికల్ 33 ప్రకారం, ఆ నోటిఫికేషన్ను 72 గంటలలోపు ఇవ్వాలి మరియు ఇది CBW నివేదికకు విడిగా ఉంటుంది.
CBW బ్యాంకులు మరియు బీమా సంస్థలకు వర్తిస్తుందా?
సంఘటనల నివేదన కొరకు, ఆర్థిక సంస్థలు DORAను అనుసరించి, ప్రధాన ICT సంఘటనలను డి నెడర్లాండ్స్చే బ్యాంక్ లేదా AFMకు నివేదిస్తాయి. వారు Cbw కింద అదే సంఘటనను మళ్ళీ నివేదించరు.